O que o EASM ajuda sua equipe a identificar?
Ativos desconhecidos
Encontre domínios, subdomínios, aplicações e serviços que não fazem parte do inventário conhecido da empresa.
Vulnerabilidades prioritárias
Entenda quais exposições representam maior risco e precisam de atenção primeiro.
Shadow IT
Identifique ativos e serviços criados fora dos processos e controles do time de segurança.
Mudanças na superfície de ataque
Detecte novos ativos, portas, serviços e alterações relevantes à medida que surgem.
Exposições recorrentes
Acompanhe vulnerabilidades ao longo do tempo e identifique quando algo corrigido volta a aparecer.
Risco sem contexto
Centralize informações sobre ativos, vulnerabilidades e exposição para apoiar a priorização do que realmente importa.
Principais recursos do EASM
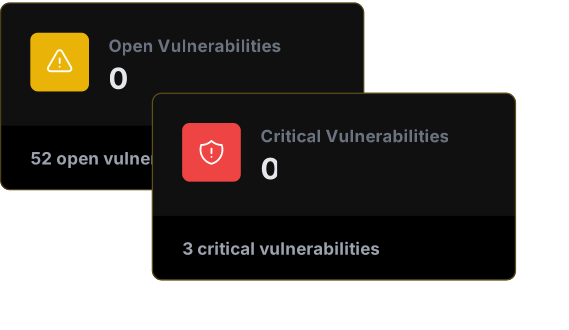
Vulnerabilidades mais críticas
Identifique as vulnerabilidades com maior impacto e priorize o que precisa ser tratado primeiro.
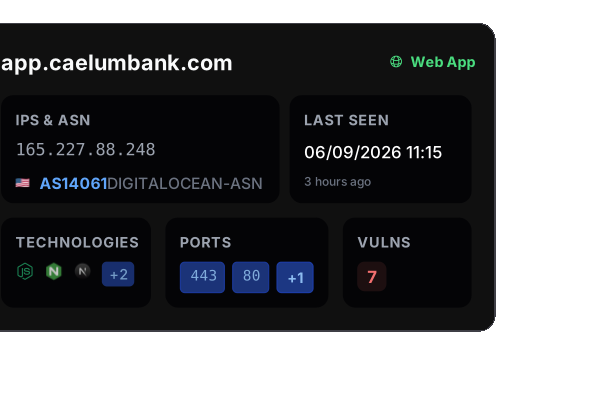
Portas e serviços expostos
Visualize portas, serviços e tecnologias acessíveis pela internet e acompanhe mudanças que ampliem sua superfície de ataque.
Ativos fora do radar (Shadow IT)
Ambiente de teste que subiu e ficou no ar, serviço criado por outra área, servidor antigo que ninguém desligou: o QuimeraX reúne esses ativos num inventário externo único, junto com os que a equipe já conhece.
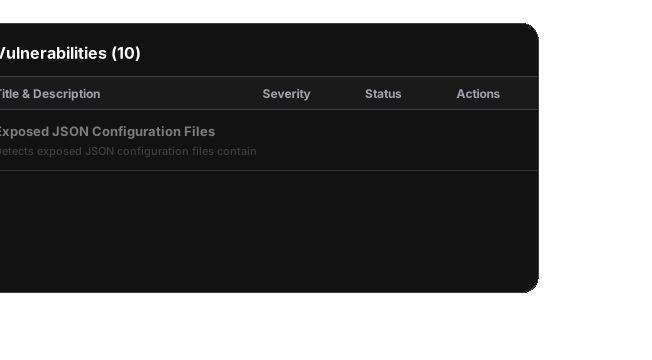
Arquivos e dados expostos
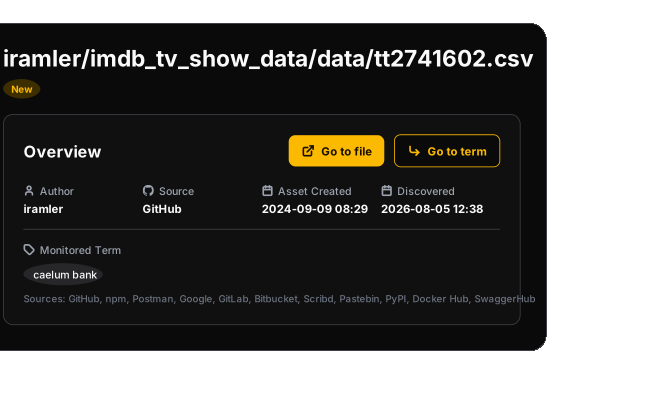
Identifique arquivos, diretórios e informações sensíveis acessíveis publicamente que podem representar risco para a organização.
Quem usa o
QuimeraX
na prática
“Antes do QuimeraX, tínhamos ferramentas isoladas e muito ruído operacional. O QuimeraX nos deu uma visibilidade muito mais profunda. Conseguimos identificar exposições externas, credenciais comprometidas e riscos relacionados à nossa marca muito antes de virarem incidentes reais. Hoje temos inteligência contextualizada e priorização real baseada em risco.”
Veja o que está
exposto na sua empresa.
Faça uma consulta inicial e identifique ativos da sua organização que já podem estar visíveis externamente.