Quais problemas o Gotel resolve?
Dependência de alertas
Alertas automatizados não identificam todas as ameaças e seus contextos.
Ameaças não identificadas
Dificuldade em identificar ameaças sem assinatura conhecida.
Canais fora do radar
Falta de visibilidade sobre comunicações em canais clandestinos.
Fontes dispersas
Informações espalhadas entre fontes e ferramentas dificultam a investigação.
Falta de contexto
Ausência de contexto sobre quem está por trás de uma ameaça.
Ransomware tardio
Incapacidade de antecipar ataques de ransomware antes do impacto.
Principais capacidades do Gotel
Investigação aprofundada
Amplie o contexto de uma ameaça conectando indicadores, infraestrutura, credenciais, campanhas e outros sinais relacionados.
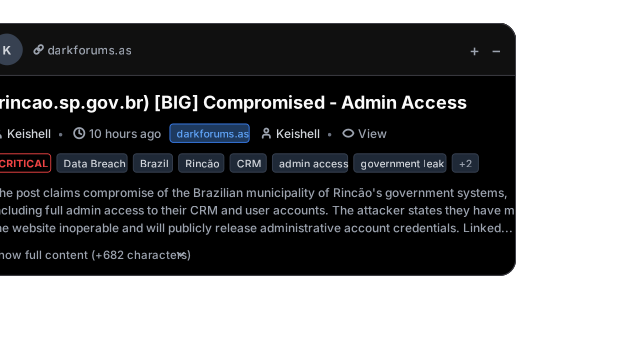
Análise de fóruns clandestinos
Acompanhe discussões, comercialização de acessos e outras movimentações relevantes em ambientes utilizados por cibercriminosos.
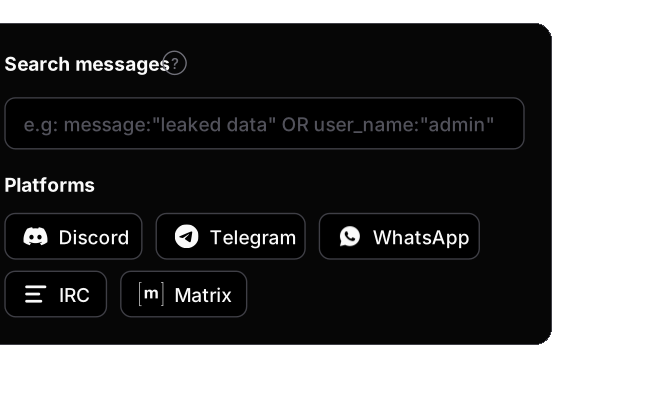
Monitoramento de canais e grupos
Monitore canais fechados e comunidades utilizadas por atores de ameaça para identificar sinais relevantes relacionados à sua organização ou ao seu setor.
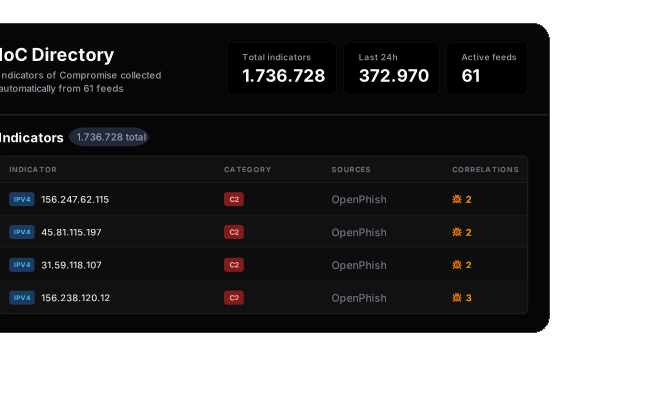
Correlação de indicadores
Relacione IPs, domínios, URLs, hashes e outros IoCs para identificar conexões entre infraestrutura, campanhas e atividades maliciosas.
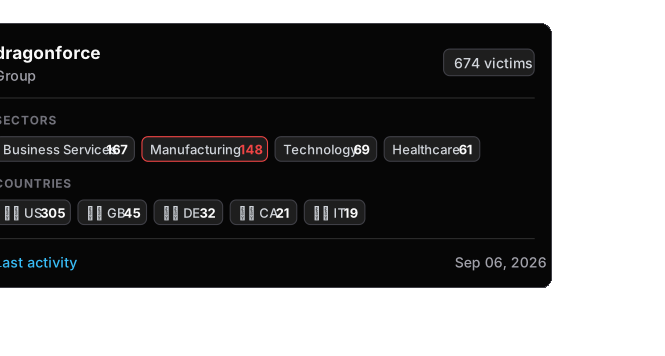
Contexto sobre atores de ameaça
Acompanhe grupos, infraestrutura, padrões de atuação e histórico de atividades para ampliar o entendimento sobre uma ameaça.
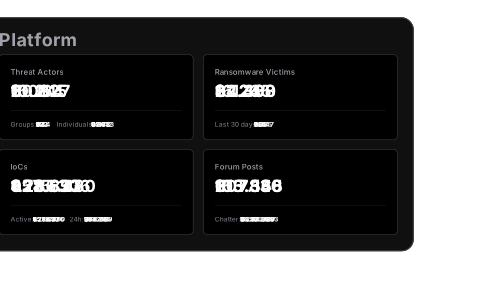
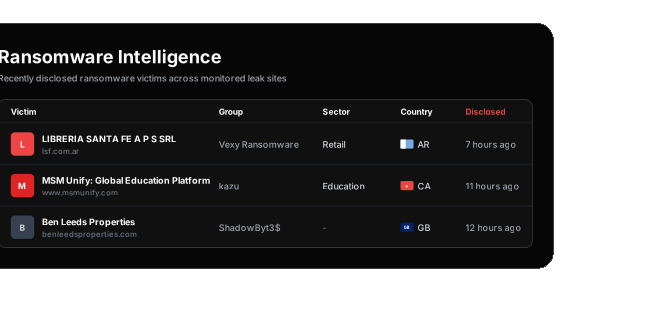
Ransomware Intelligence
Acompanhe grupos de ransomware, campanhas, vítimas, malwares e TTPs para identificar movimentações e tendências relevantes.
Entenda o que existe
por trás de cada ameaça.
Tenha mais contexto sobre indicadores, infraestrutura, campanhas e atividades relevantes para apoiar decisões de segurança.